以访问特定资源为目标
选择工具的核心在于你要让哪些流量走哪条路。如果目标是连接位于受限区域的办公系统或私有网络,电脑vpn通常选择具备路由控制能力的VPN;如果目标是降低访问特定跨国游戏服务器或视频站的延迟,加速器针对该特定链路优化的方案往往更直接。不要将二者混同,它们解决的是“能否连通”与“连通质量”两个不同层面的问题。
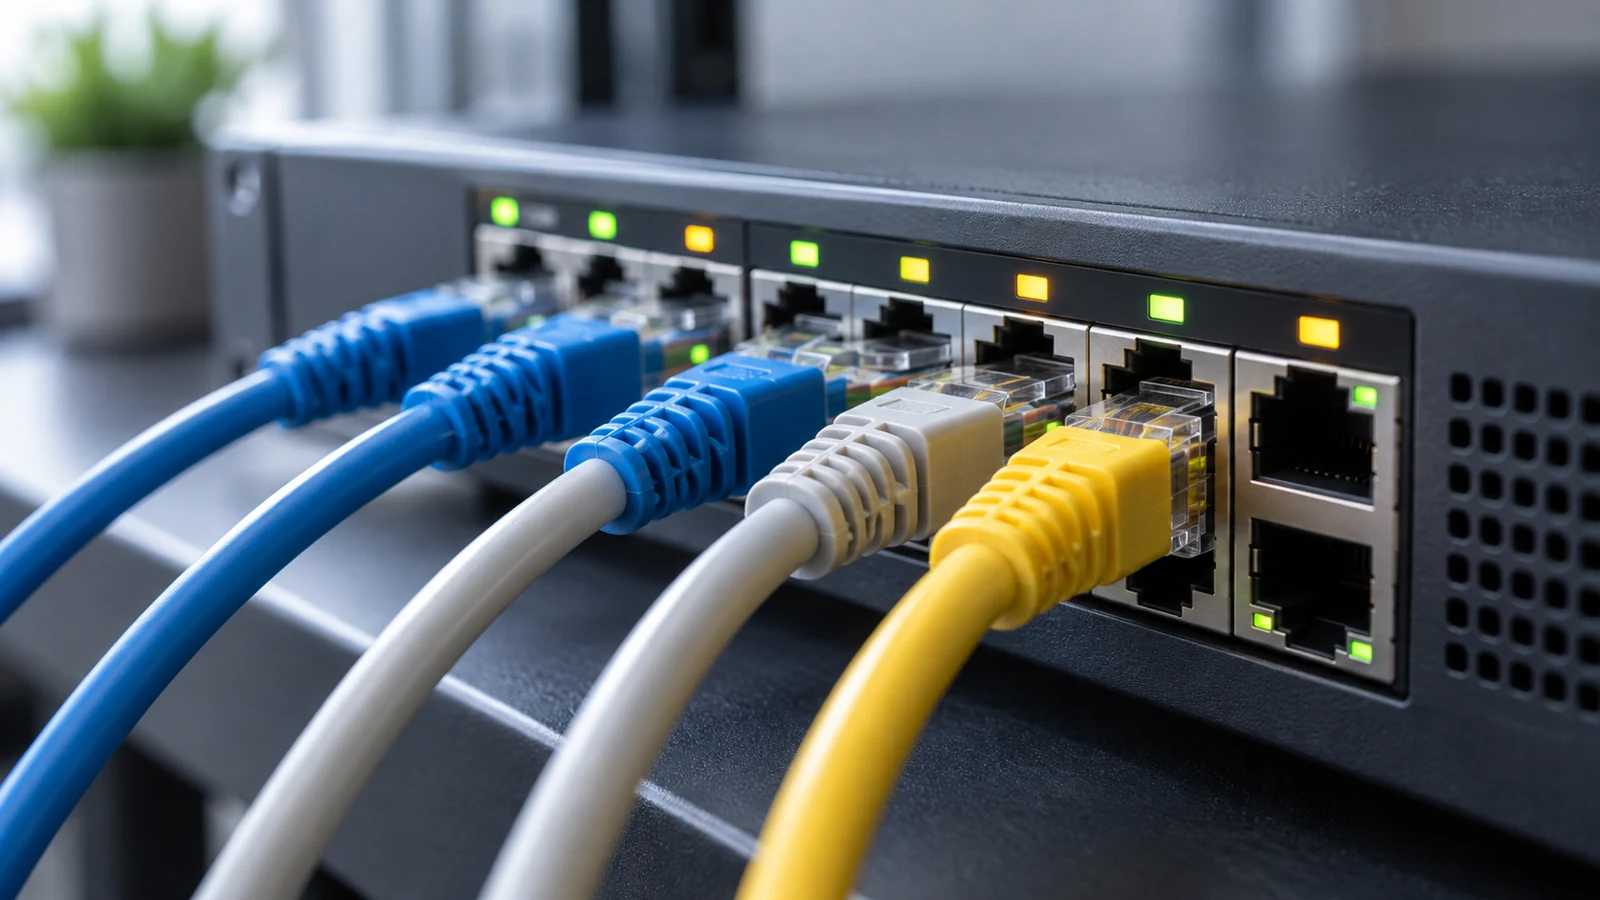
通过物理链路连接路由器,是理解 VPN 全局路由与加速器局部代理差异的基础场景。
流量路径与生效范围
VPN通常工作在内核或用户态,通过建立隧道并修改路由表,将指定网段或默认网关的流量强制封装传输。这意味着它对系统内符合规则的所有应用生效,属于全局或半全局作用域。而网络加速器多采用代理或用户态钩子技术,仅拦截指定进程发出的连接。例如,电脑vpn开启加速器可能只影响游戏客户端,同机的浏览器访问网页仍走原始线路。理解这一差别,能避免误以为开了加速器全网都变快,或开了VPN所有应用都受保护。
在分隧道模式下,VPN允许部分流量直连,并非所有数据都进入加密隧道。这种配置提升了效率,但也意味着未纳入路由规则的流量会绕过安全策略。同样,加速服务若使用中继或NAT出口,其出口IP可能与用户本地IP不同,但这属于中间节点行为,不能简单等同于隐私隐匿或必然的速度提升。
协议特性与延迟表现
传统IPsec或OpenVPN基于TCP/UDP封装,梯子握手阶段可能涉及较复杂的密钥交换,在弱网环境下重传率高,容易增加初始连接延迟。WireGuard等较新协议因状态少、代码简洁,通常能提供更稳定的低延迟表现,但这取决于部署质量和两端硬件支持。加速器通常针对UDP流量优化,利用QoS策略提升游戏心跳包优先级。若主要需求是视频会议或实时协作,需关注协议对丢包容忍度;若是大文件下载,则看带宽利用率而非单纯延迟。
使用边界与风险
使用VPN时,需确认当地法规及服务商合规性。部分国家或地区对个人用户跨境数据流动有明确限制,盲目连接境外节点可能违反规定。加速器则需警惕隐私风险:数据经过第三方中继节点时,用户身份、行为数据可能被记录。务必查看服务商的隐私政策,确认其是否承诺不留存日志,而非轻信“绝对匿名”宣传。对于企业级应用,还应考虑证书管理、密钥更新机制,防止因配置疏漏导致中间人攻击。